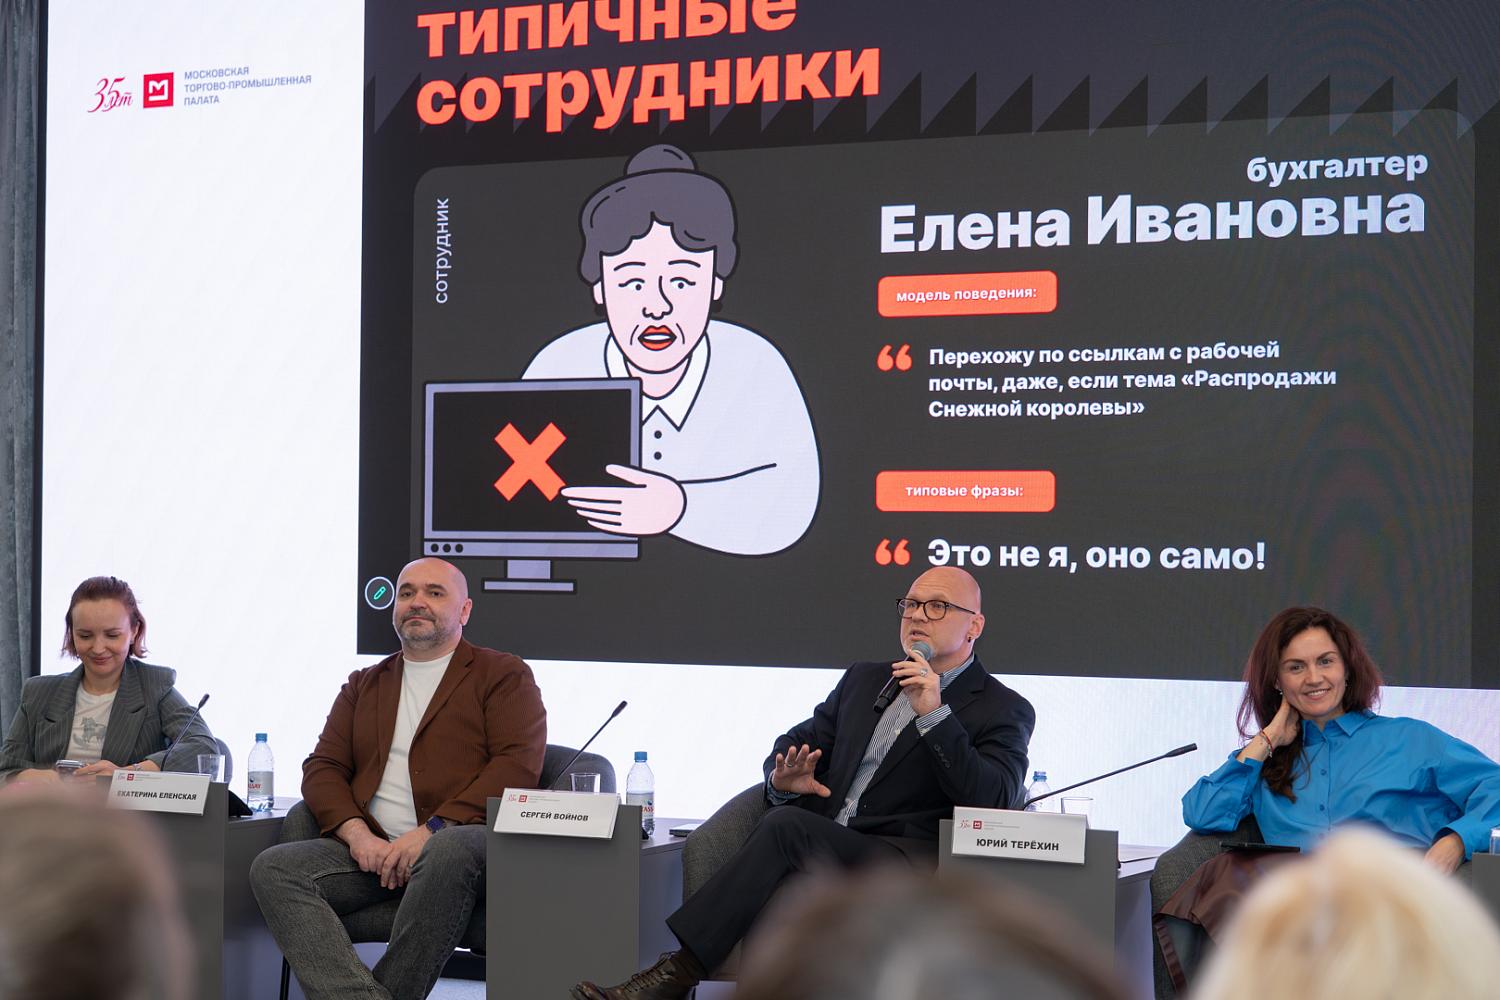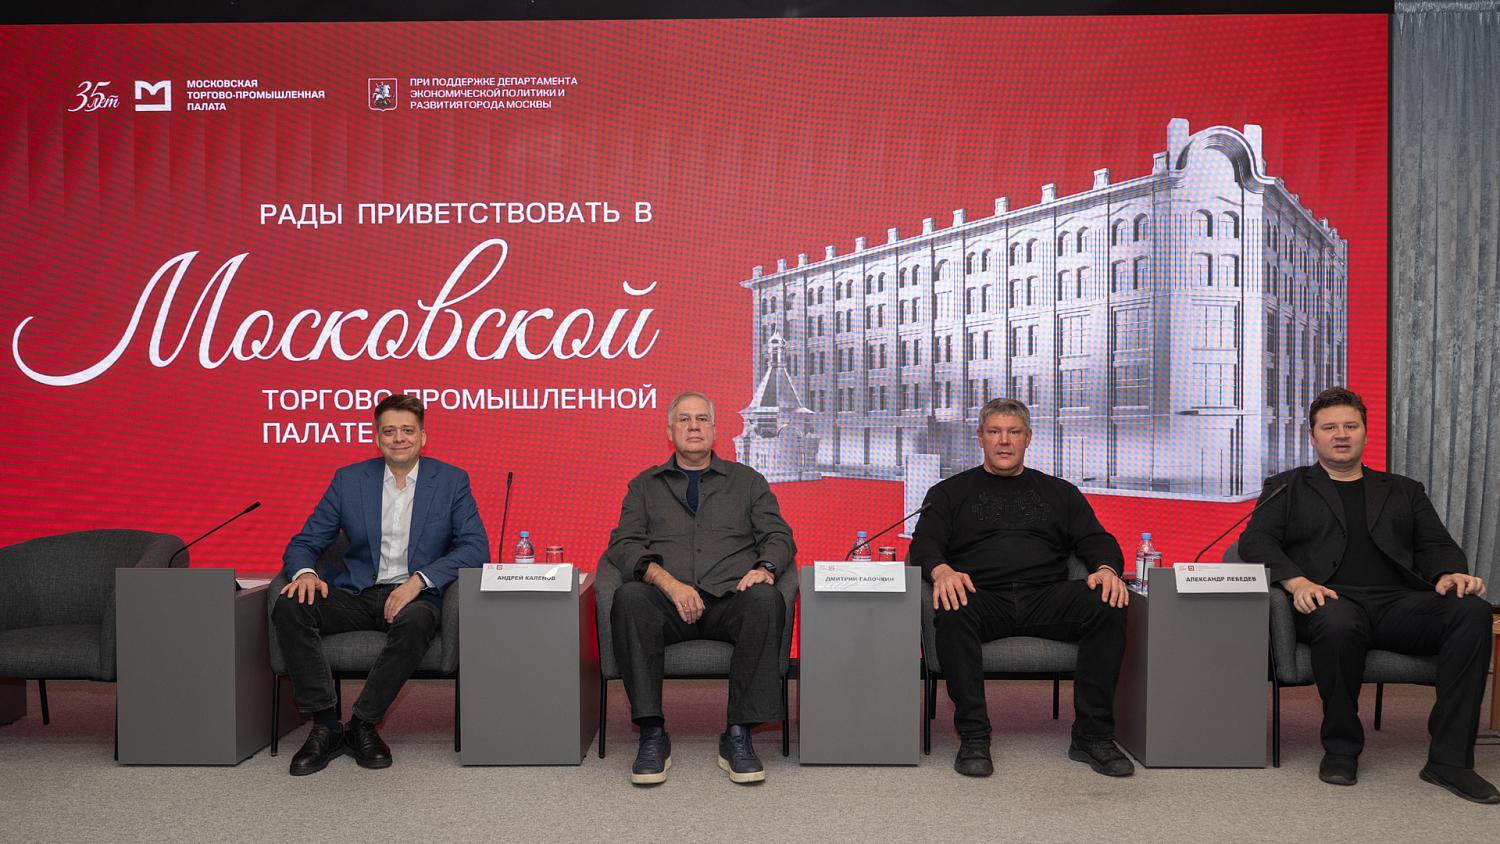
9 ноября в Московской торгово-промышленной палате состоялась практическая конференция «Киберустойчивость бизнеса: от осознания угроз к практической защите».
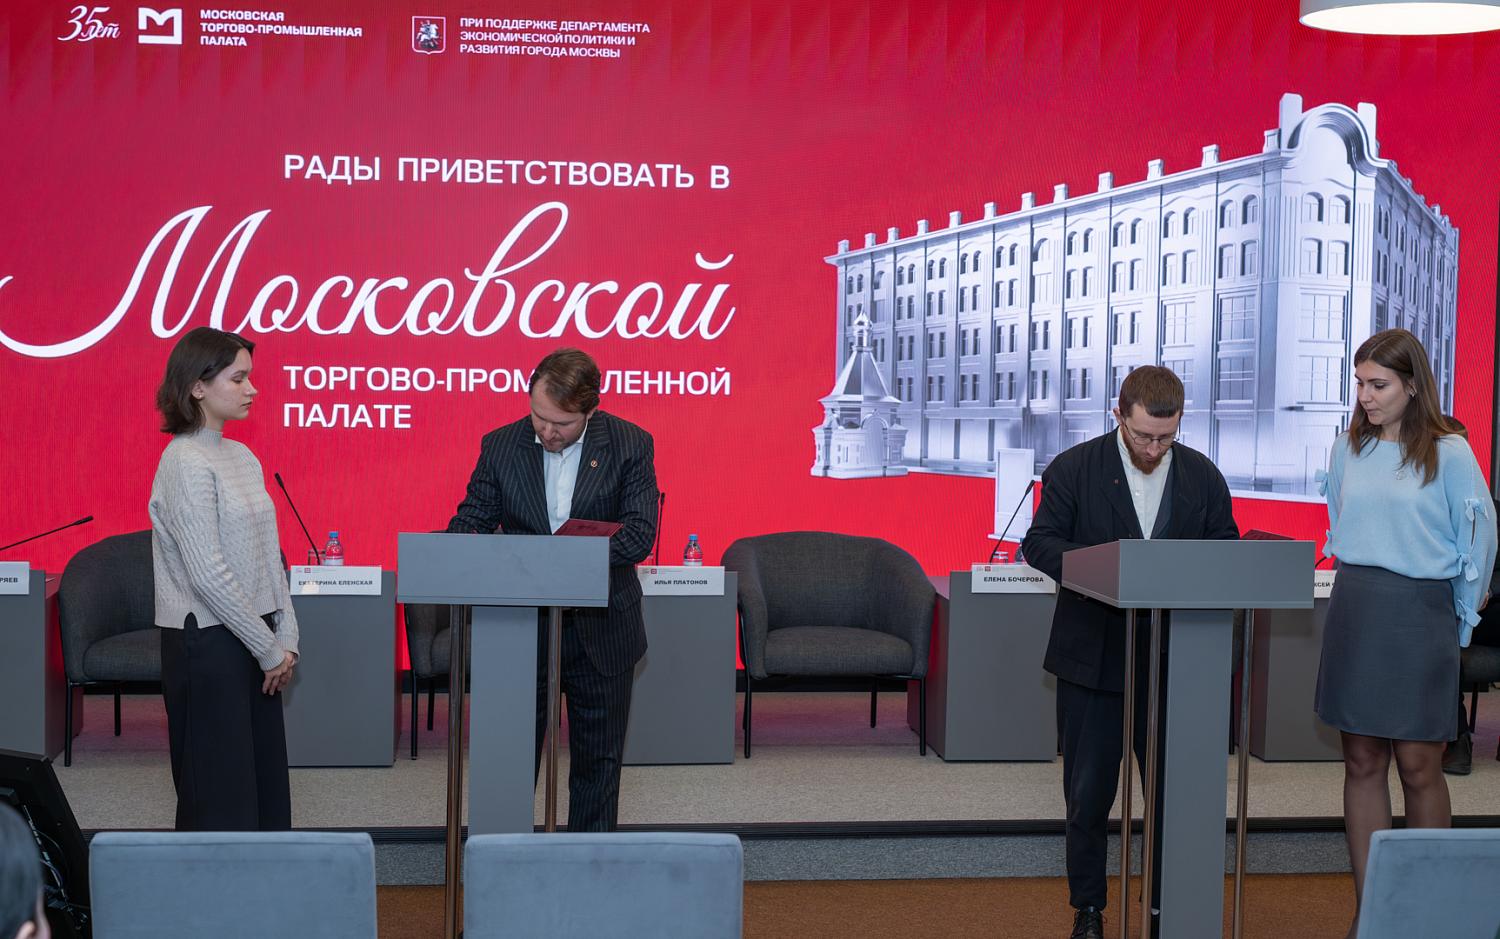
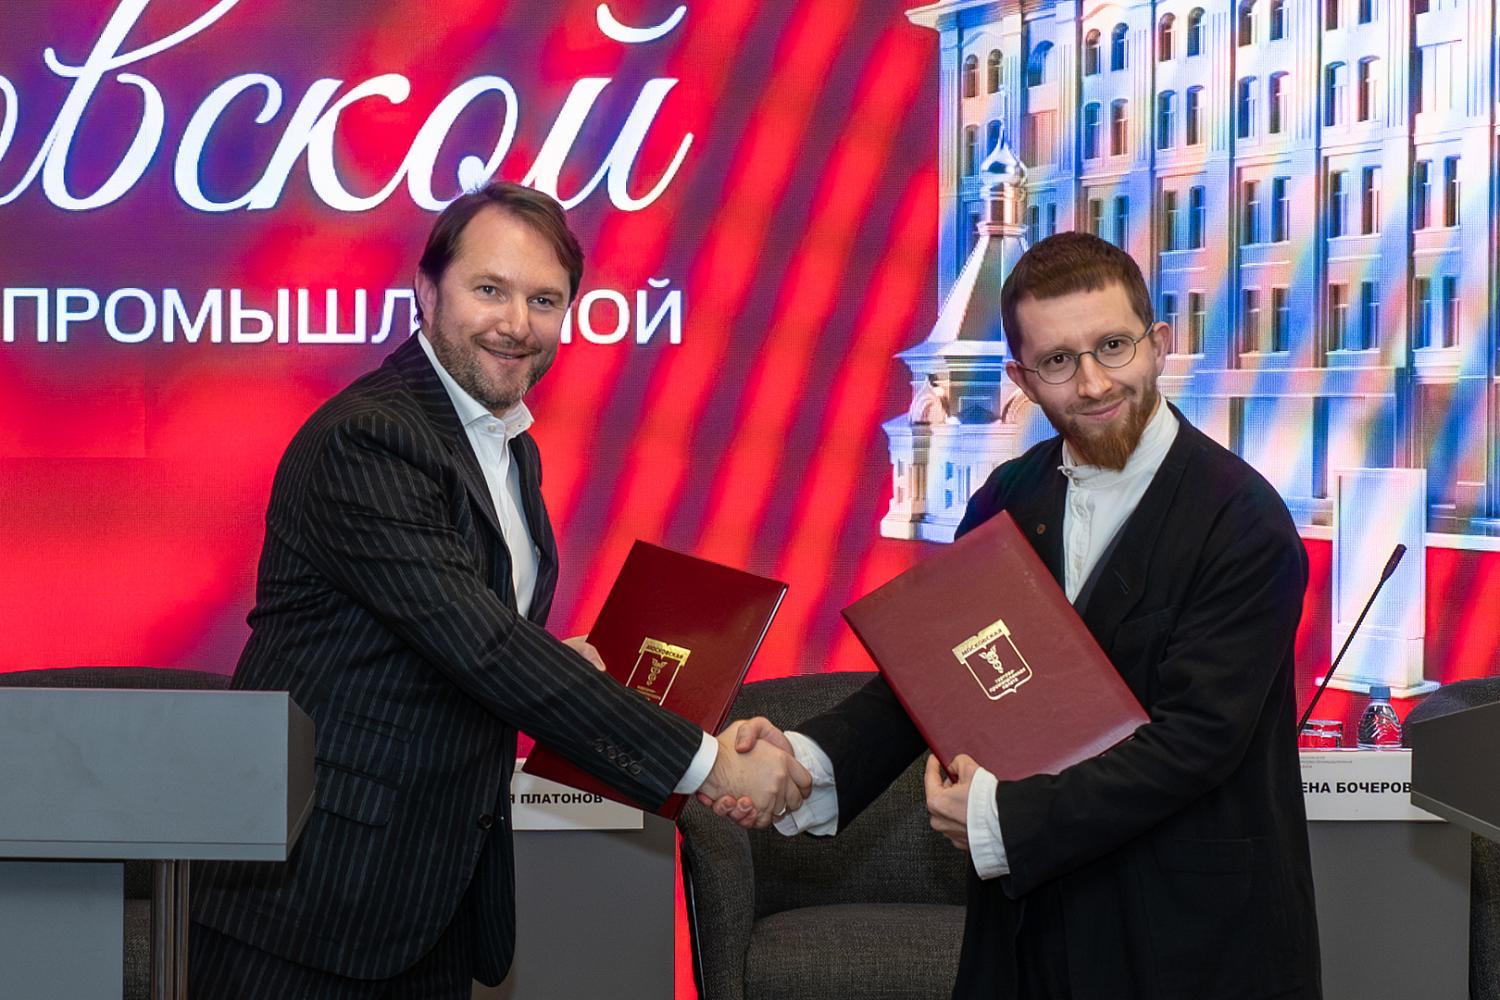
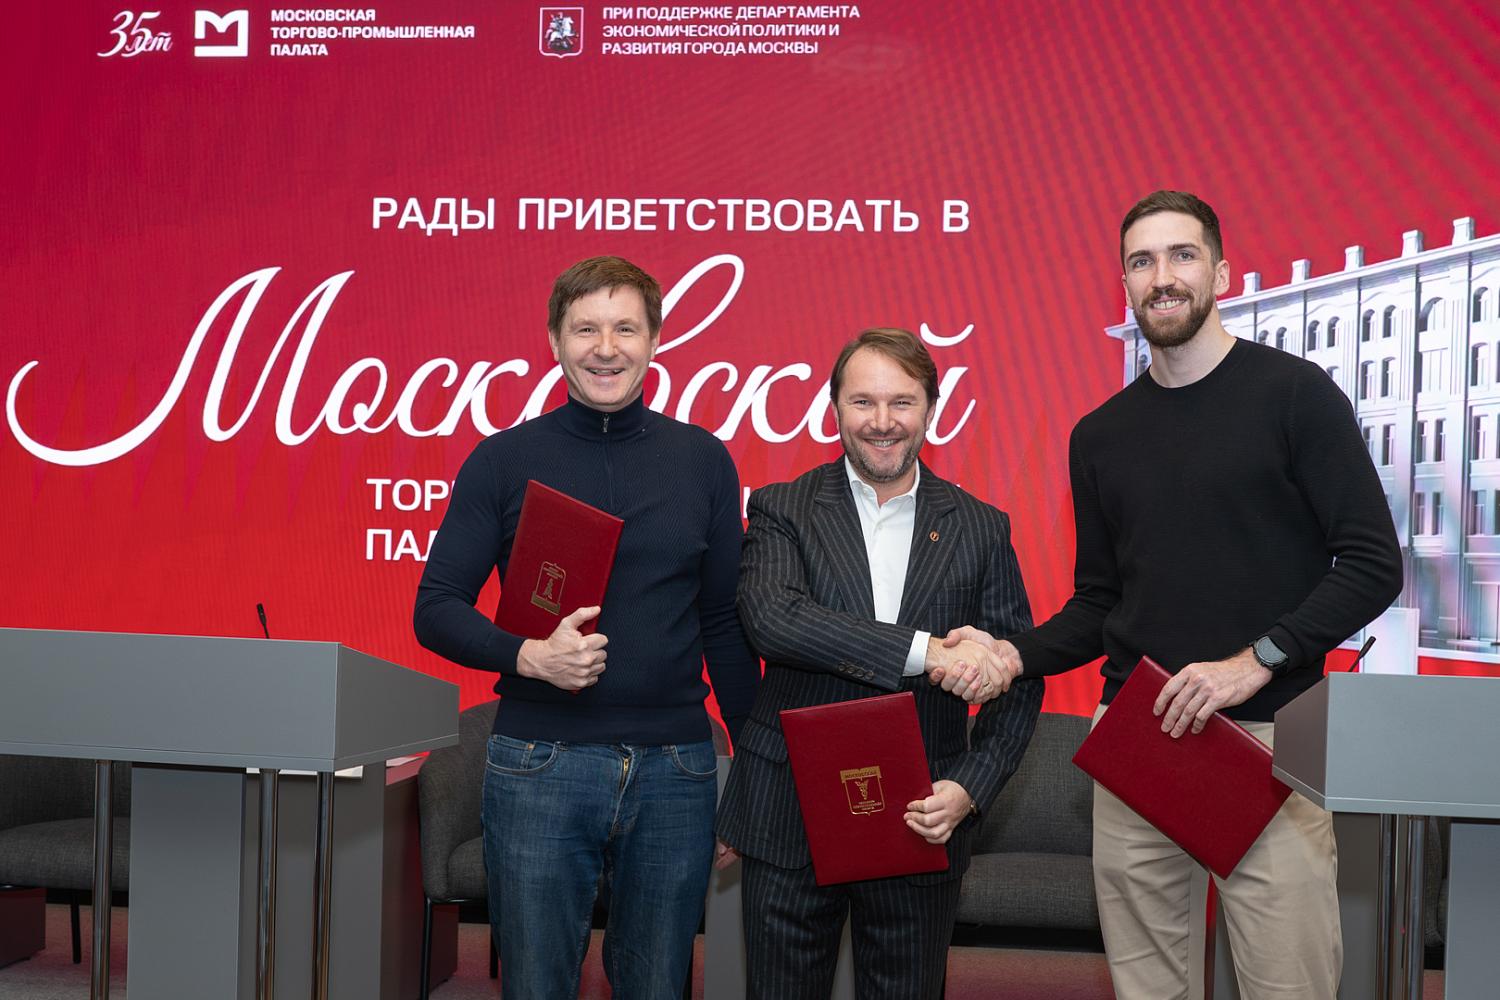
В начале конференции состоялась церемония подписания соглашений. Вице-президент МТПП по юридическим вопросам, сертификации и маркетингу Илья Платонов подписал соглашения о сотрудничестве с генеральным директором ООО Phisman («Фишман») Алексеем Горелкиным, генеральным директором АО «Кибериспытание» Дмитрием Гуряевым и генеральным директором ООО «Центр образовательных компетенций по кибербезопасности CyberEd (“Сайберэд”)» Егором Богомоловым.
«Сегодня мы подписали с коллегами соглашения, в рамках которых будем реализовывать наши совместные проекты. Тема кибербезопасности крайне актуальна на сегодняшний день – летом нынешнего года наша Палата сама столкнулась с достаточно серьёзной кибератакой. Теперь это одно из направлений, в рамках которого МТПП будет содействовать бизнесу. Мы познакомились с множеством профильных компаний, совместно с которыми будем реализовывать ряд образовательных проектов, которые помогут бизнесу предотвратить как сами кибератаки, так и их последствия. У компаний появится возможность проанализировать себя на предмет кибербезопасности, заранее найти свои слабые места и ликвидировать их. Уверен, что наше взаимодействие будет полезным для бизнеса», – сообщил Илья Платонов, открывая конференцию.
Он также рассказал, что в ближайшее время МТПП планирует создать отдельный портал, на котором подвергшиеся кибератаке предприниматели смогут получить пошаговые инструкции по ликвидации возникшей проблемы.
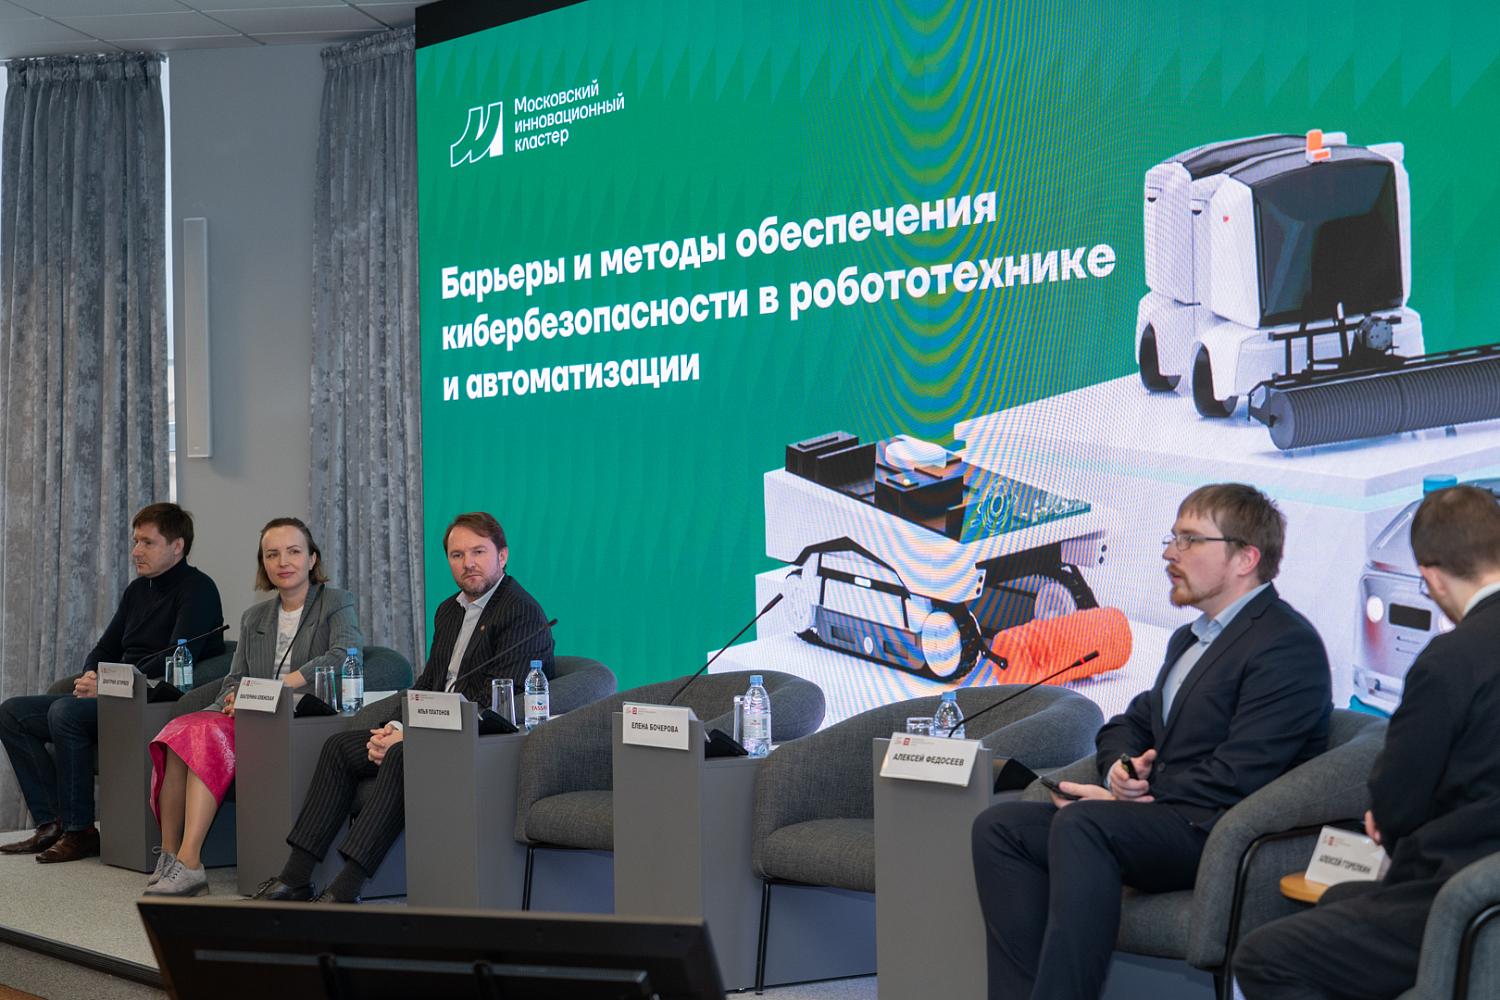
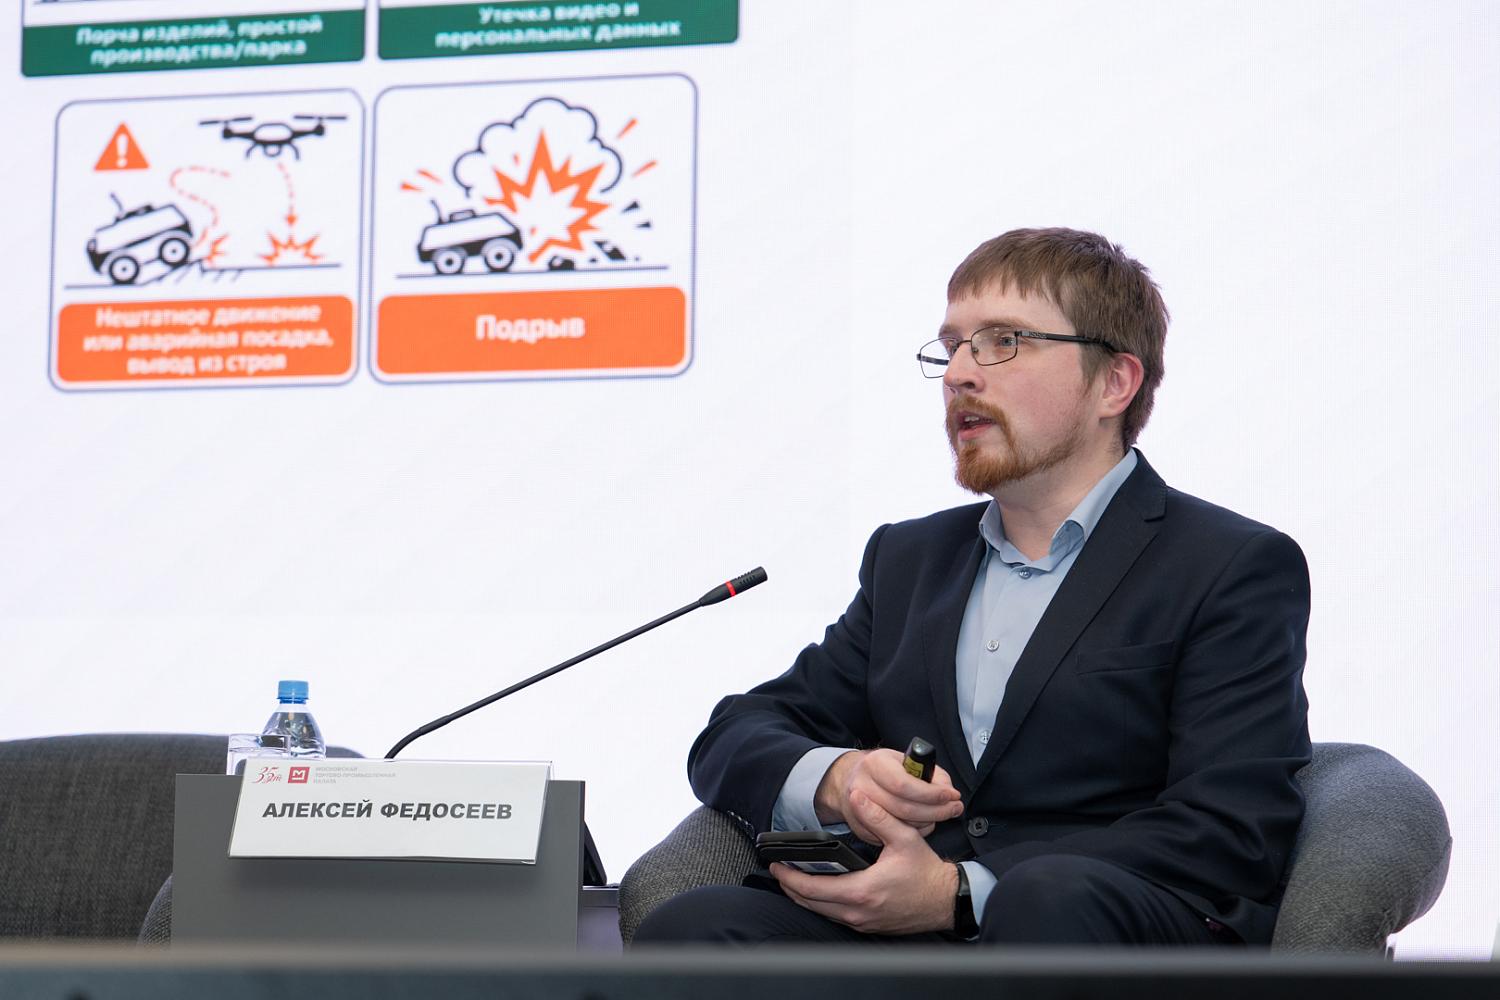
Заместитель руководителя Центра испытаний робототехники фонда «Московский инновационный кластер», инженер-исследователь Сколтеха Алексей Федосеев сделал доклад на тему «Барьеры и методы обеспечения кибербезопасности в робототехнике и автоматизации». Он рассказал о безопасности автономных платформ, разработках в области обеспечения кибербезопасности и методах ее тестирования в нашей стране, испытаниях роботов в Сколково.
Коммерческий директор АО «Кибердом» Екатерина Еленская выступила на тему «Актуальный ландшафт угроз: что измерять и где мы находимся». Она описала основные направления деятельности «Кибердома» и его бизнес-клуба, а также раскрыла участникам конференции шесть правил для МСБ, «которые работают даже для компаний без отдела информационной безопасности». Спикер познакомила собравшихся с особенностями кибератак на бизнес в 2025-2026 годах, отметив, что «72% атак держится на давлении на человека, а не на технике» и описала их разновидности. Далее спикер представила CyberLink фест 2027 – ежегодный фестиваль о технологиях для предпринимателей.
Исполнительный директор компании Phisman («Фишман») Юрий Терёхин сделал доклад на тему «Киберустойчивость бизнеса: от осознания угроз к практической защите». Он объяснил, при каких обстоятельствах обычно происходит кибератака, привел примеры собирательных образов сотрудников, представляющих собой идеальные «точки входа» при организации кибератак. По словам спикера, по прогнозам, ущерб от успешных кибератак в 2026 году достигнет 11% общемирового ВВП. В заключение своего выступления Юрий Терёхин объявил формирование киберкультуры новым трендом.
Исполнительный директор компании «Киберпротект» Елена Бочерова выступила с докладом на тему «Кибердиагностика: как компания управляет своей непрерывностью». Она рассказала о двух взаимодополняющих элементах – защите и устойчивости бизнеса; объяснила, в чем должно заключаться критичное отношение компании к последствиям потенциальной кибератаки; указала на необходимость резервного копирования. Спикер проанализировала ключевые барьеры, мешающие МСБ повысить свою киберустойчивость, и проинформировала участников мероприятия о комплексных мерах, которые помогут компаниям сделать это.
Генеральный директор АО «Кибериспытание» Дмитрий Огуряев познакомил слушателей с понятием «киберчекап», рассказав о каждом из его четырех этапов, описал пилотный проект, который будет делаться вместе с МТПП. Он опроверг распространенный миф, согласно которому кибермошенники предпочитают «взламывать» крупные компании, указав, что взломать несколько мелких компаний гораздо легче; описал три сценария, которые чаще всего реализуются при атаке, и объяснил, чем киберчекап отличается от обычного аудита компании в области кибербезопасности.
Генеральный директор «ФАКТОР ЭЙЧ» Сергей Войнов сделал доклад на тему «Утечки документов и противостояние им». По его мнению, почти половина всех утечек происходит исключительно по вине сотрудников компаний. Он назвал главные каналы утечек, рассказал о возможном возмездии за противоправные действия, посетовав на то, что в киберпространстве они сегодня являются практически безнаказанными. Далее спикер объяснил, из каких составляющих строится защита информации, что необходимо предпринять, чтобы обезопасить компанию от инцидентов, и как установить виновника информационной утечки.
В начале второго блока конференции, посвященного безопасности многоквартирных домов (МКД), председатель Гильдии негосударственных структур безопасности (НСБ) при МТПП Дмитрий Галочкин сделал доклад на тему «Физическая и цифровая безопасность бизнеса: где проходит граница и где её больше нет». В начале выступления он рассказал о деятельности возглавляемой им Гильдии и негосударственной сфере безопасности в целом. «У всех её направлений есть общие вызовы и угрозы, в том числе в области кибербезопасности и киберустойчивости, и они будут только обостряться», – уверен он.
Далее спикер рассказал о сотрудничестве Гильдии с МГТУ им. Н.Э. Баумана в области искусственного интеллекта (ИИ). «Мы считаем, что те, кто занимается безопасностью в нашей стране, должны целиком опираться на российские продукты», – подчеркнул он.
Дмитрий Галочкин также сообщил о разработке концепции развития кибербезопасности, участии членов Гильдии в общественном мониторинге вызовов и угроз, предложил участникам конференции принять участие в экспертной работе Гильдии, а также сообщил, какие мероприятия на площадке МТПП Гильдия намерена провести в ближайшие месяцы.
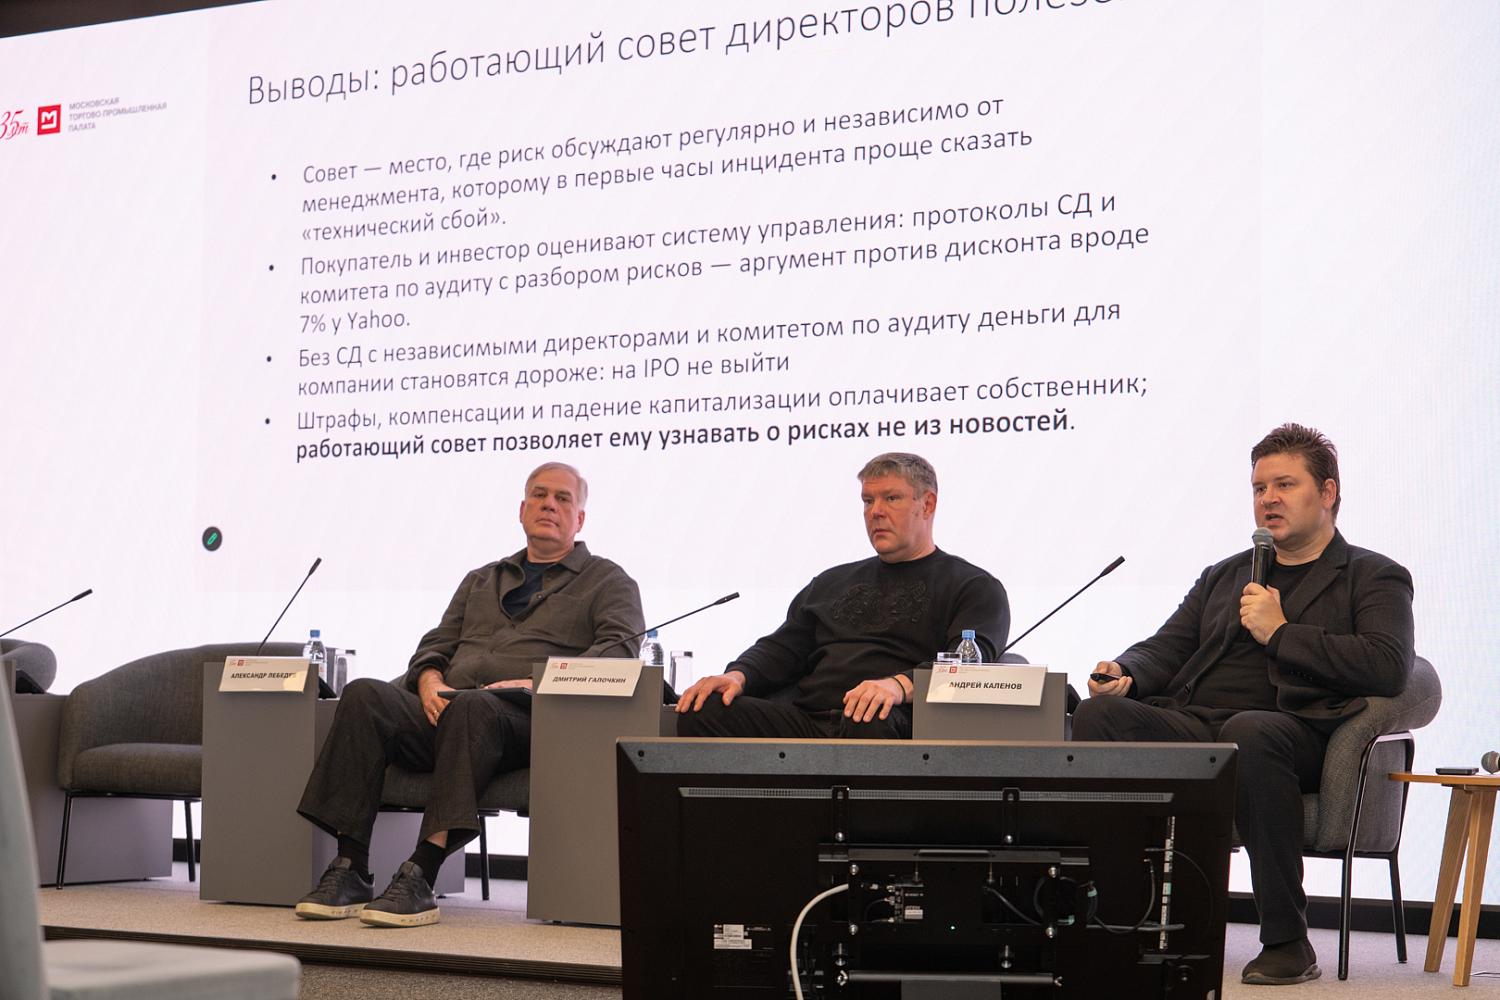
Руководитель секции технических средств безопасности Гильдии НСБ при МТПП Андрей Каленов выступил с докладом на тему «Киберинцидент в цифровом МКД: от SOC (Операционного центра мониторинга и безопасности) до управляющей компании». По его словам, в городах сегодня преобладают тренды на оцифровку современных многоквартирных домов. «Чем выше уровень цифровизации, тем важнее устойчивость всей системы», – подчеркнул спикер. Далее он подробно рассказал о программных приложениях для коммуникации с жителями, «повышающих качество сервиса, но увеличивающих риски», и раскрыл ситуации, когда цифровая уязвимость превращается в физическую угрозу. Далее Андрей Калёнов описал четыре контура реагирования на киберинцидент, а также представил слушателям пять типовых угроз, набор первых действий в ответ на них и участников реагирования. Затем он остановился на особенностях профилактики киберугроз в МКД, отметив, что «она требует согласованной работы всех участников цифровой инфраструктуры дома».
В заключение спикер остановился на задачах Гильдии по разработке отраслевых инструментов для повышения киберустойчивости цифровой инфраструктуры МКД, а также представил разработанный чек-лист по цифровой безопасности МКД ля его жителей.
Председатель Совета по безопасности корпоративного управления Координационного Совета НСБ РФ Александр Лебедев сделал доклад на тему «Безопасность корпоративного управления: как утечки и киберугрозы влияют на M&A, комплаенс, репутацию и капитализацию». В начале своего выступления он отметил, что в первом полугодии нынешнего года на Россию пришлось 28% всех обнаруженных в мире сетевых атак на организации, а в первом квартале нынешнего года число киберинцидентов в российских компаниях выросло на 68% по сравнению с аналогичным периодом прошлого года. Спикер констатировал, что «в большинстве случаев киберриски остаются на уровне ИТ-службы и доносятся до Совета директоров компании в весьма сжатой форме». Он привел кейсы с компаниями «Аэрофлот», «Винлаб» и других, а в конце доклада сделал выводы, отметив, в частности, что обнародованные утечки информации в результате кибератак существенно снижают стоимость компаний, а также грозят им крупными штрафами. «Совет директоров должен быть актуальным – и в его состав, в частности, должен входить отдельный специалист по безопасности, который отвечает за риски, а не за ИТ-проекты», – напомнил Александр Лебедев. – Если цену киберриска не посчитает совет директоров, ее посчитают хакер, регулятор и покупатель, а счет получит собственник».
Мероприятие проведено при поддержке Правительства Москвы и Департамента экономической политики и развития города Москвы